HoneyOps
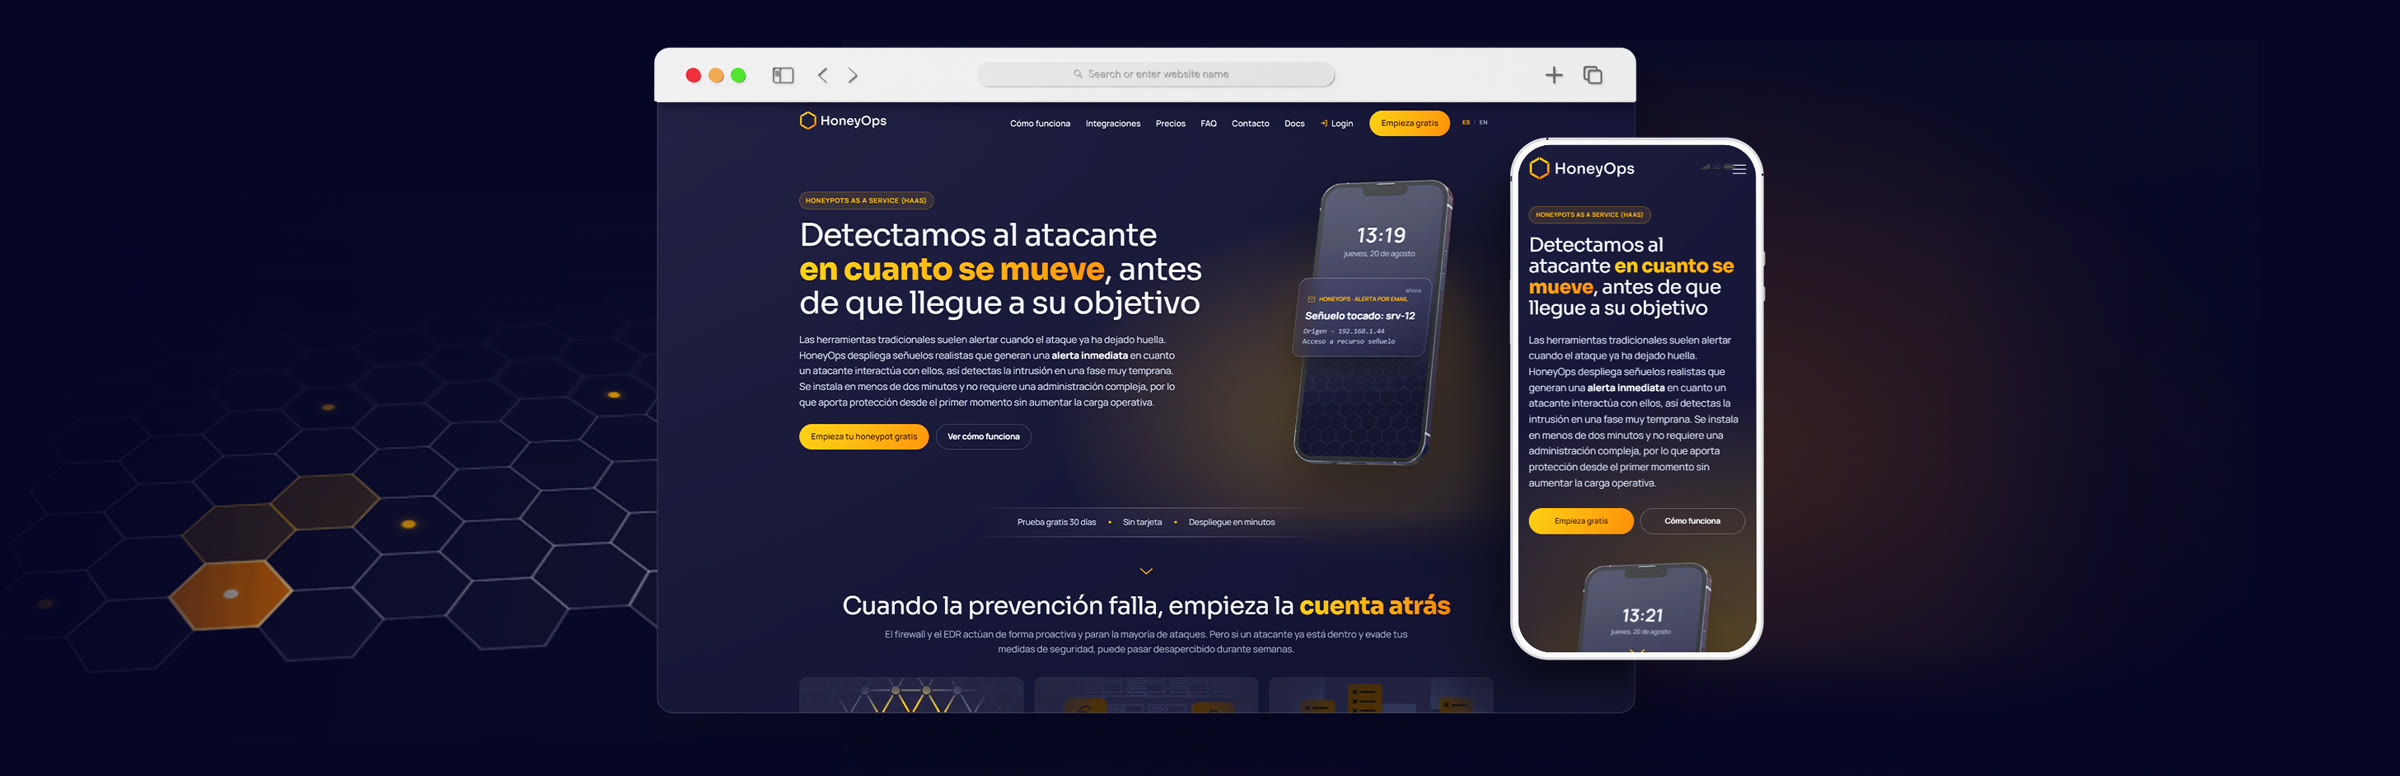
Una marca, una web y un vídeo para explicar en segundos un producto de ciberseguridad que casi nadie conoce
Contexto y reto
Un producto que entra en juego cuando lo demás ya ha fallado
HoneyOps pone señuelos dentro de la red de una empresa. Parecen servicios reales, pero nadie con un motivo legítimo debería tocarlos. Si alguien lo hace, casi seguro que es un intruso, y el equipo de IT se entera en ese momento.
No compite con el firewall ni con el antivirus. Llega después: cuando la prevención ya ha fallado y el atacante se mueve por dentro.
La marca no acompañaba. La web parecía la de cualquier otro proveedor de seguridad y el logo era un escudo, probablemente el símbolo más gastado del sector. Y el nombre, con su miel y su panal, estaba pidiendo que alguien lo usara.
Identidad corporativa
Del escudo al panal
Buscamos en el nombre, no en los tópicos del sector. Así llegamos al hexágono: la celda del panal, dibujada con segmentos sueltos que también se leen como los nodos de una red.
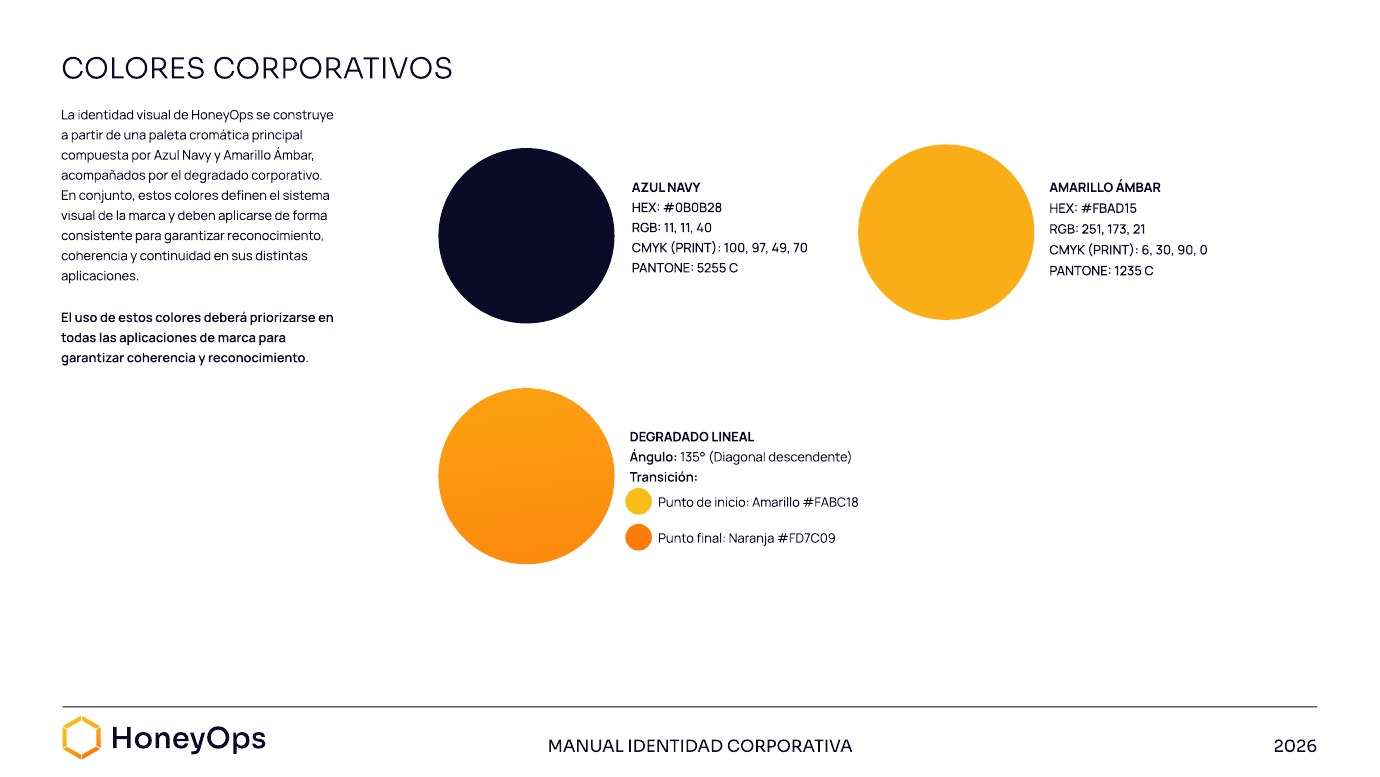
La paleta es corta a propósito. Un azul noche casi negro de fondo y un ámbar que se guarda para la marca, los botones y la alerta. Si algo es ámbar, es que pasa algo.
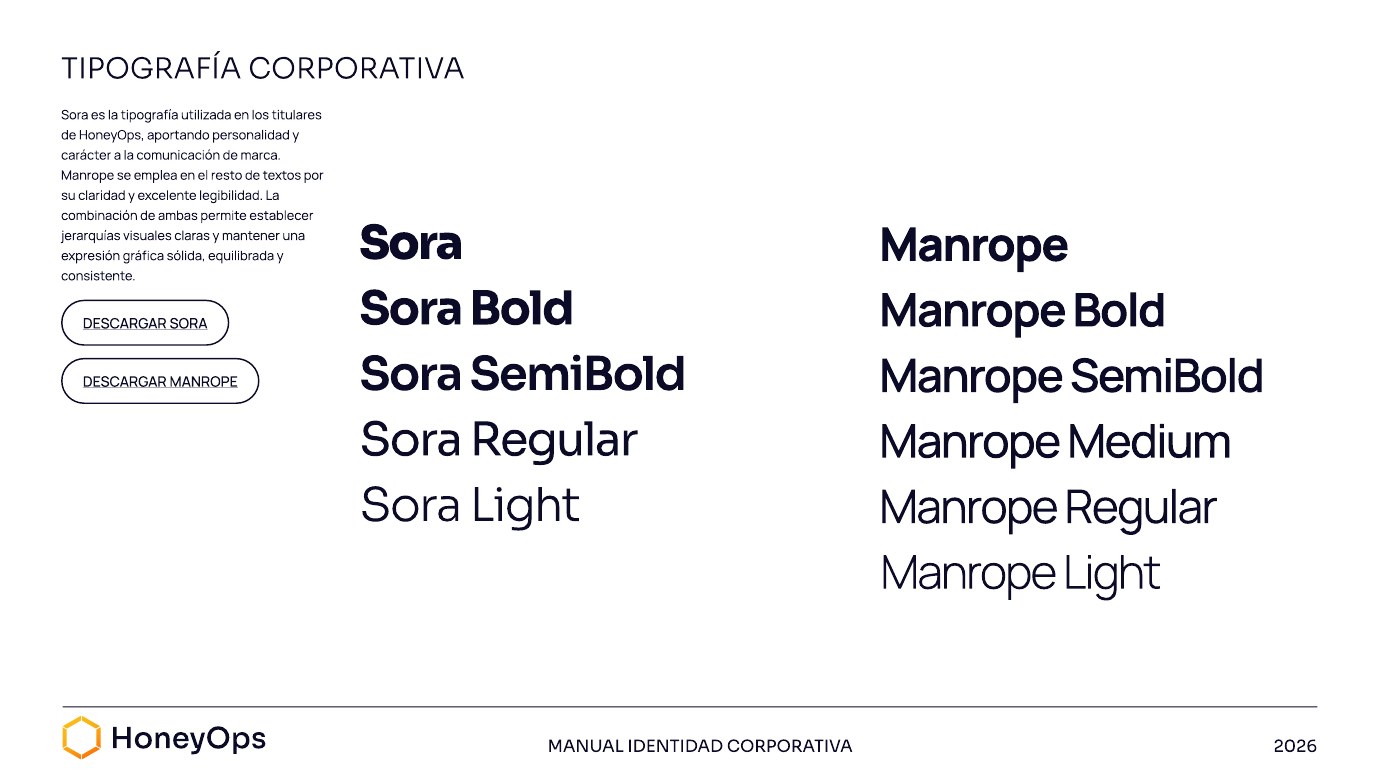
Sora en los titulares, Manrope en el texto. Y un manual para que todo lo demás (presentaciones, documentos, LinkedIn) hable igual.
Diseño y desarrollo web
Contar el producto en el orden en que lo vive el atacante
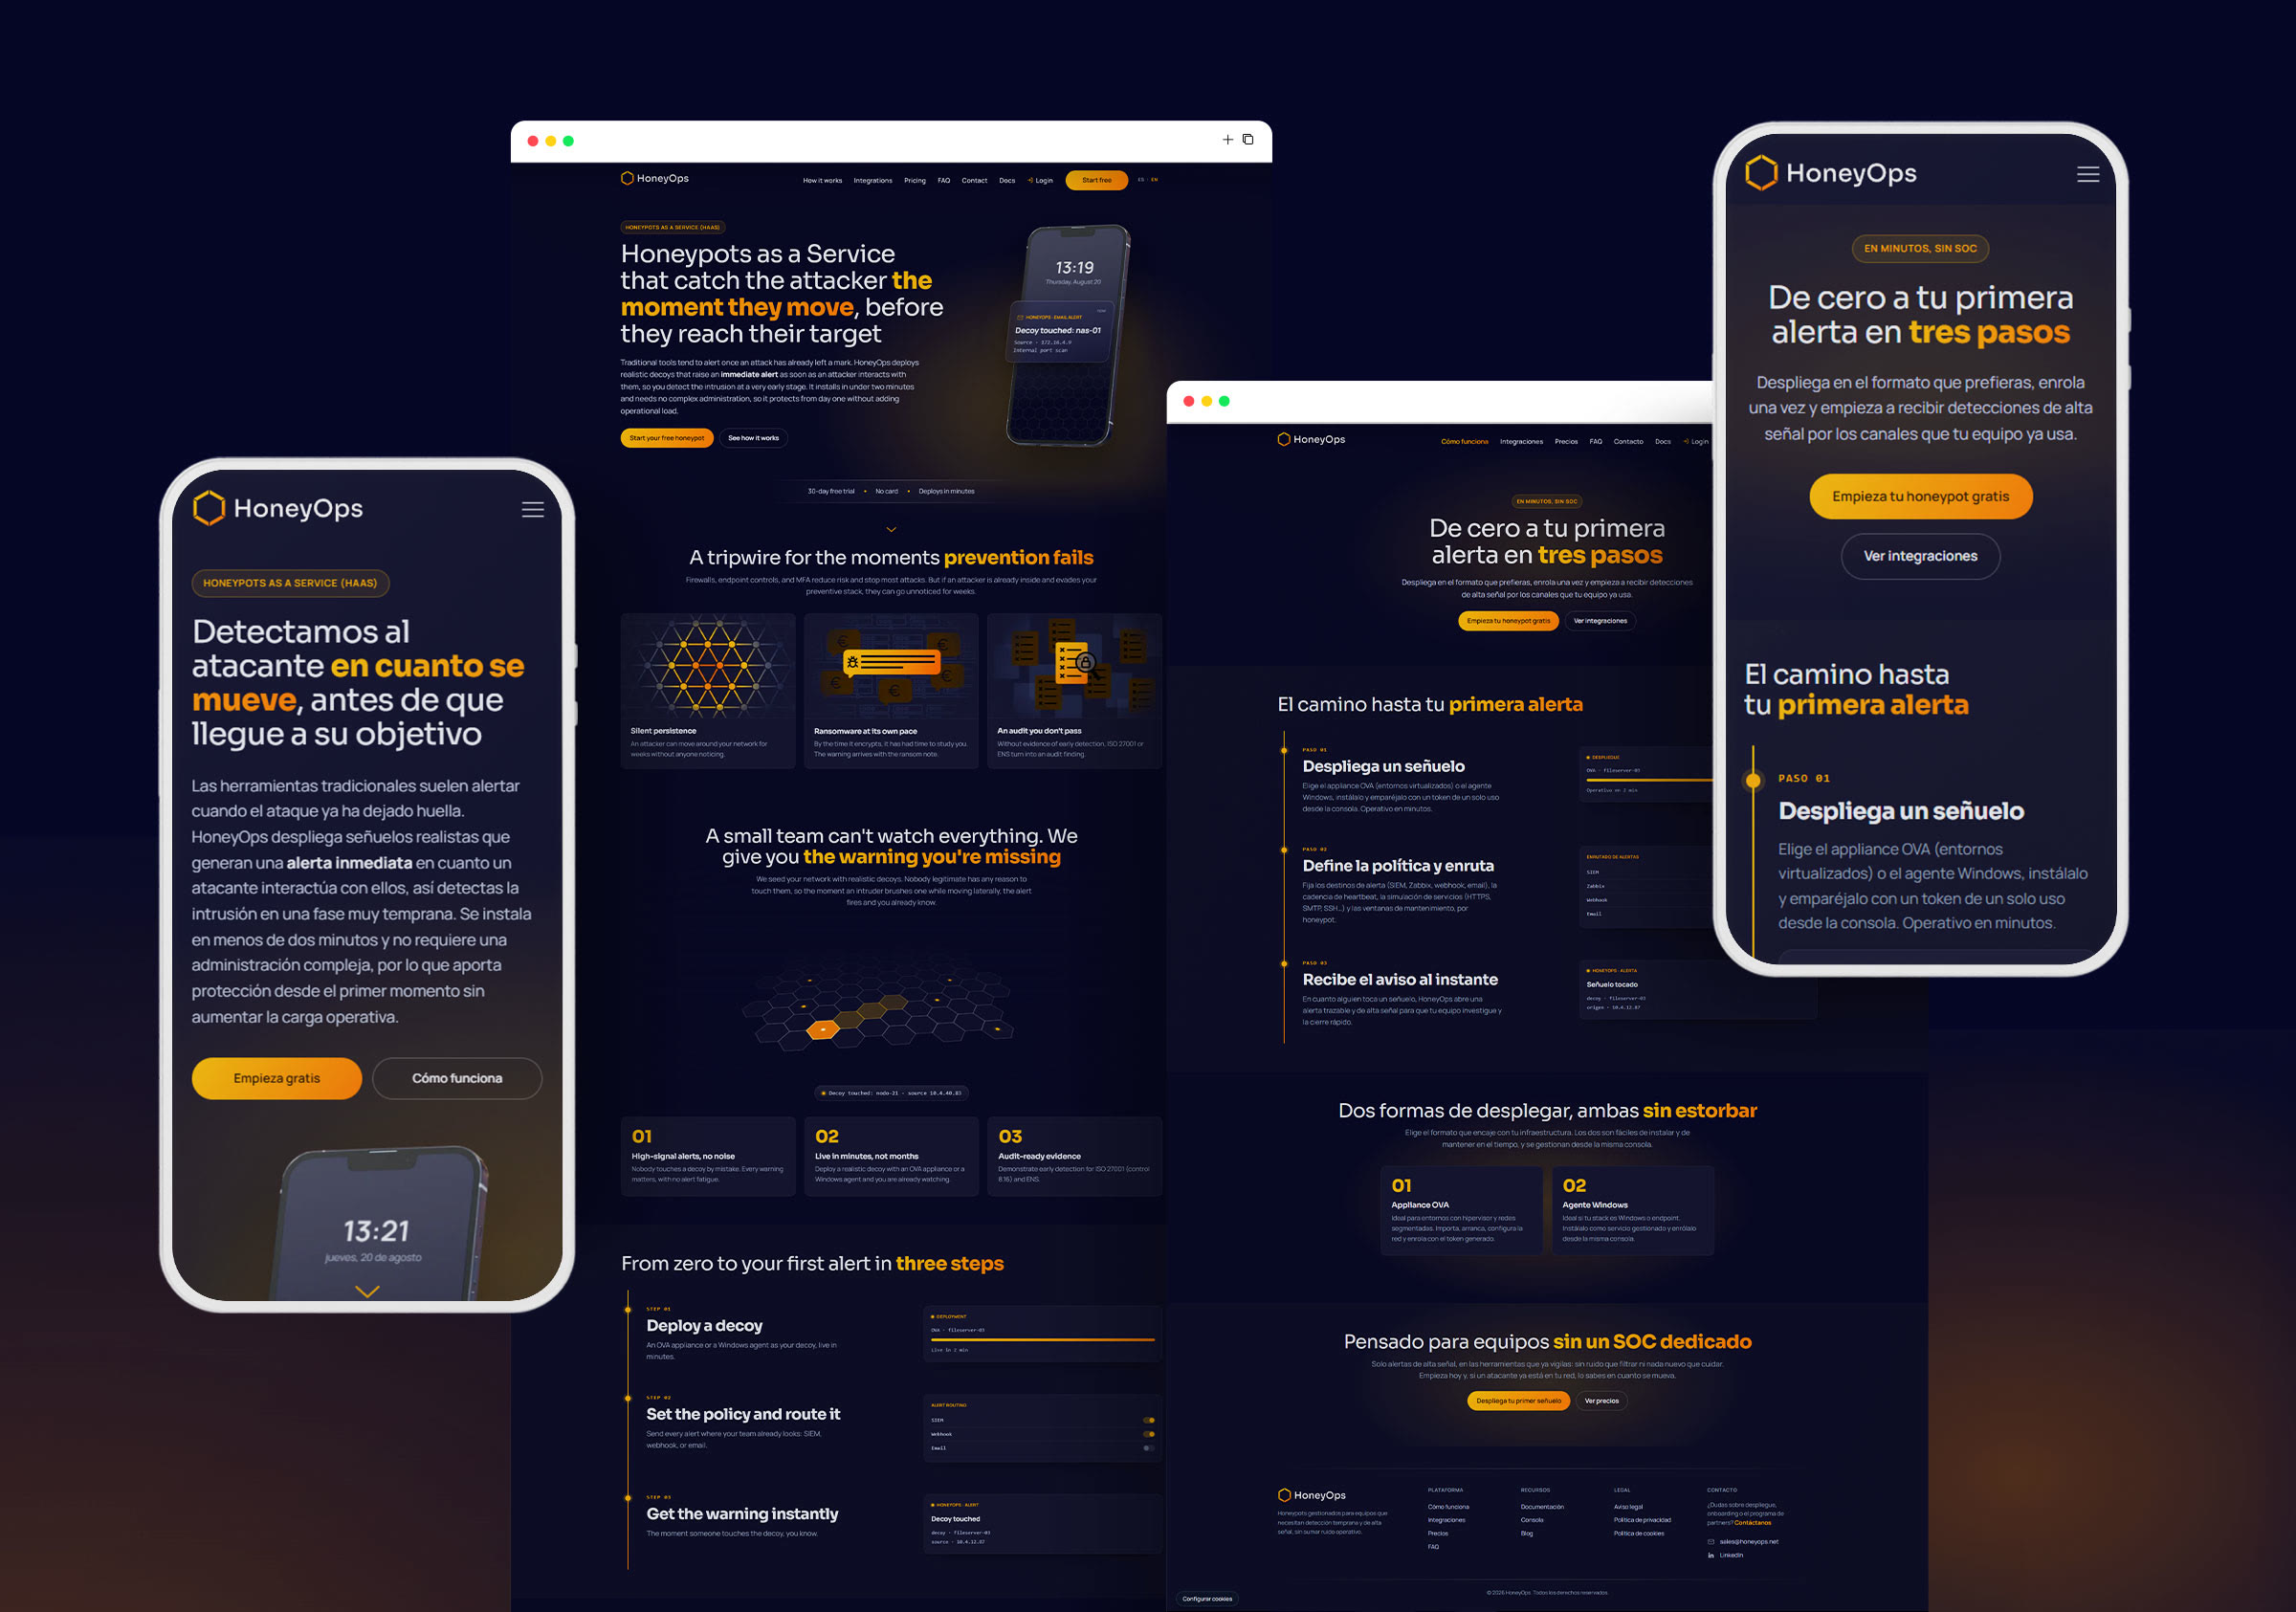
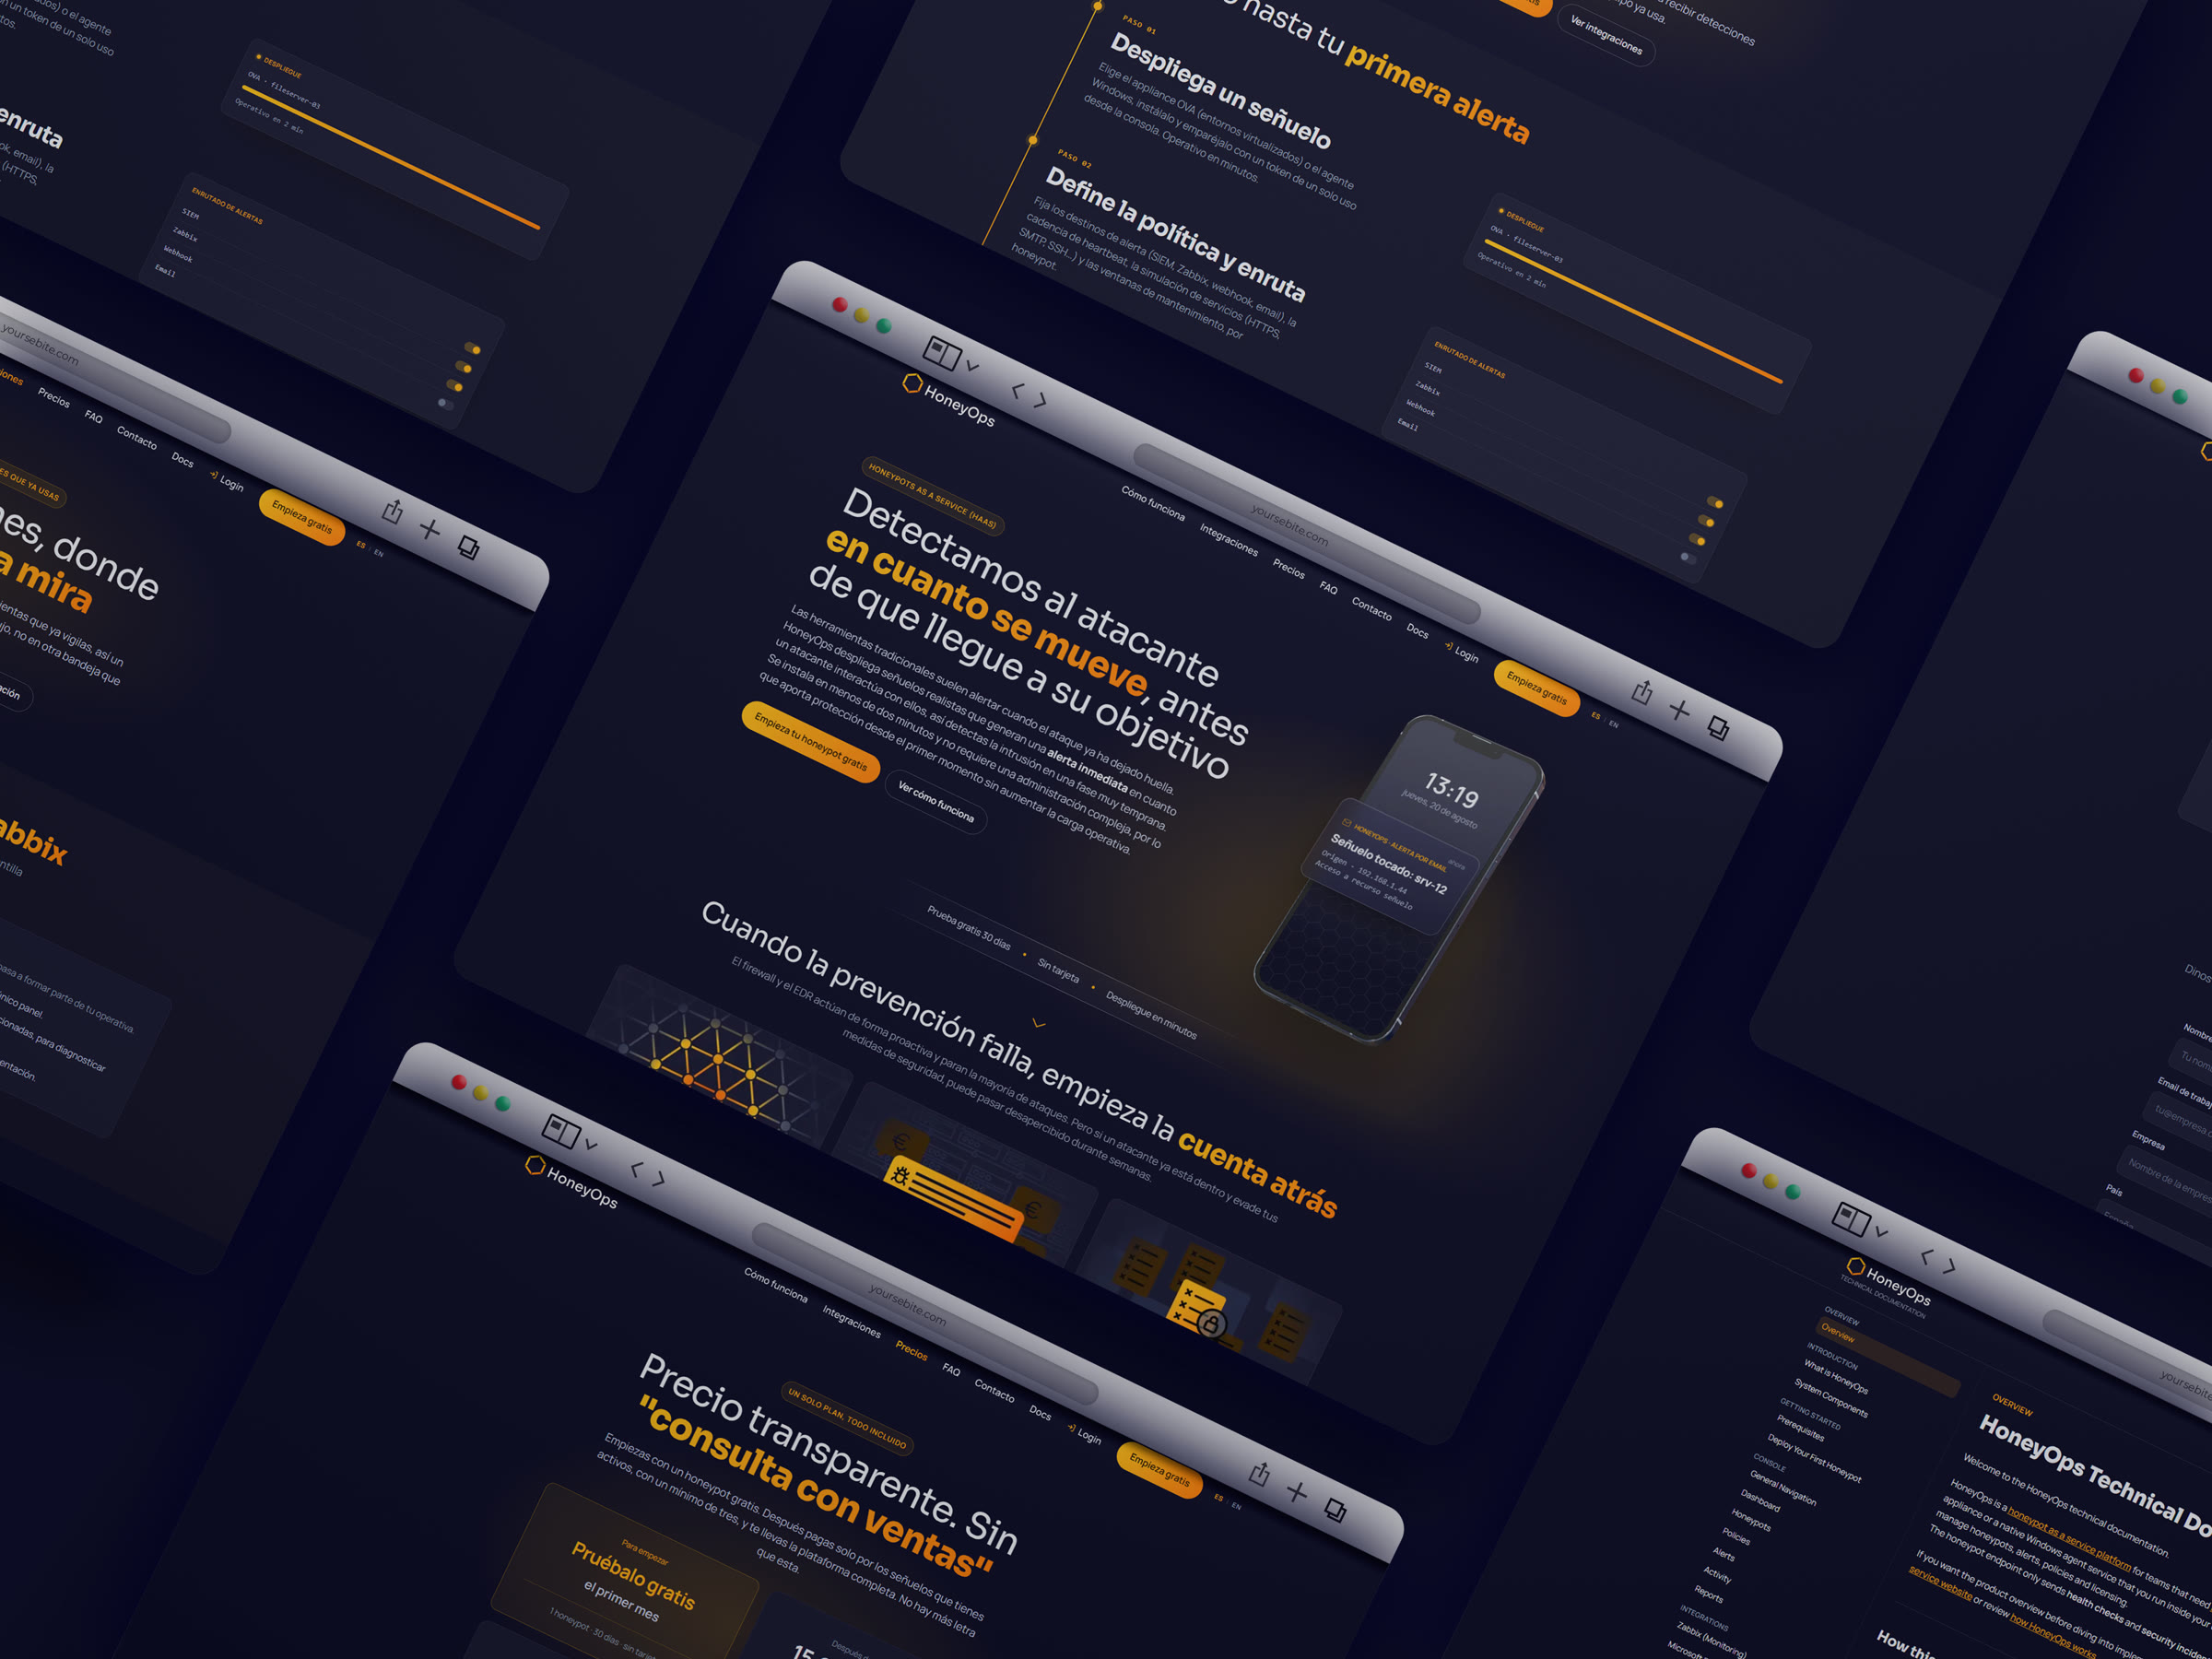
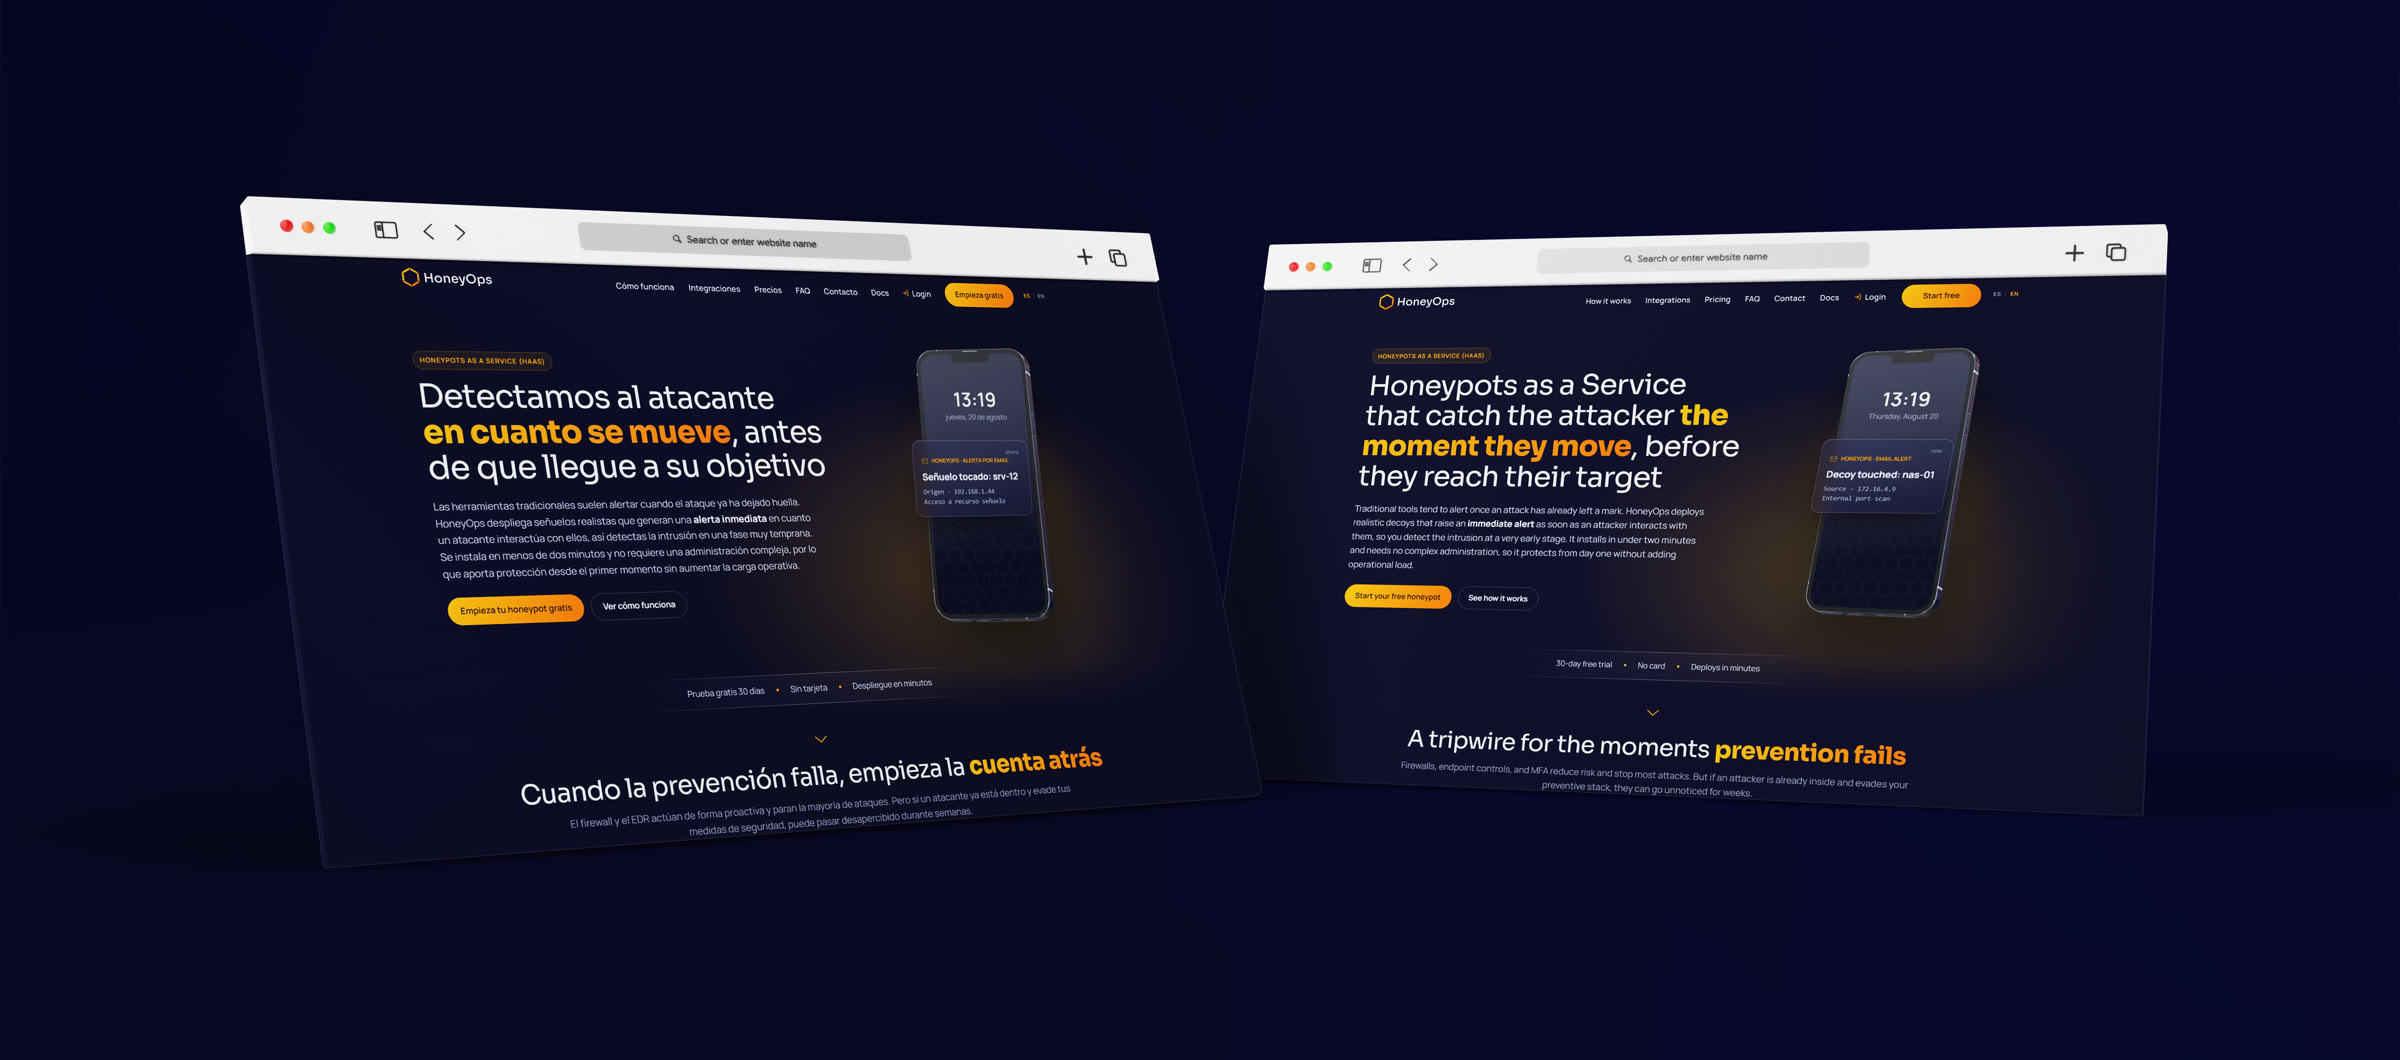
La portada no abre con funciones. Abre con el problema: cuando la prevención falla, empieza la cuenta atrás. Después llega un panal animado donde el atacante salta de equipo en equipo hasta que toca un señuelo. Es lo más rápido que encontramos para explicar qué es un honeypot a quien nunca ha oído la palabra.
Por el camino quitamos bloques que se repetían. Lo demás tiene su propia página: cómo funciona, integraciones, precios, preguntas frecuentes.
Preparada para buscadores y asistentes de IA
Que la encuentren también las máquinas
Casi nadie busca «honeypot como servicio». Se busca lo que resuelve: detectar a alguien que ya está dentro, pasar una auditoría del ENS. El blog se planificó alrededor de esas búsquedas.
Cada vez más compradores preguntan a ChatGPT antes de pedir una demo, y conviene estar en la respuesta. Para eso no basta con posicionar palabras: un modelo de IA cita a quien le da algo concreto que citar. Así que cuidamos que cada afirmación de la web tenga detrás un dato que se pueda comprobar, como que es el único producto de engaño del catálogo de seguridad del CCN.
Vídeo: The First Signal
Lo mismo que la web, en un minuto y sin sonido
Lo pensamos para la pantalla de un stand, donde nadie se para a escuchar. Tenía que entenderse de lejos, sin sonido y a medio paso. Así que nos quedamos con lo esencial de la web: ¿y si el atacante ya está dentro?
El ámbar solo llena la pantalla una vez, cuando salta la alerta. Y como empieza y acaba en el mismo plano, con el QR para pedir una demo, da igual en qué segundo lo pilles.
Conclusiones
Vender detección a quien ya invirtió en prevención obliga a hacer una pregunta incómoda: ¿y si no ha bastado?
Toda la marca está pensada para hacerla sin alarmismo y responderla rápido. El hexágono explica el producto, el ámbar marca el momento y la web y el vídeo siguen el mismo recorrido que el atacante.
Únete a nosotros en este viaje
Descubre cómo podemos ayudarte
Más proyectos de branding y desarrollo web
Ares
Migración a SvelteKit y Payload CMS de un catálogo técnico conectado al ERP, para un especialista en identificación inteligente

Althena
Diseño y desarrollo web para un operador de gestión patrimonial e inmobiliaria con 120 años de trayectoria

Investarel
Identidad corporativa y plataforma digital para firma de asesoramiento independiente en Corporate Finance